원격관제 고객 늘며 분석량 증가...사고 현장에서 찾은 흔적, 다음 공격 탐지에 활용
시큐디움 고도화에 총 200억원 책정...120억원 규모 2단계 진행 중
기업 전산망이 해킹을 당하면 멈춘 업무부터 되살리는 일이 급하다. 하지만 복구를 마쳤다고 사고가 끝나는 것은 아니다. 공격자가 '들어온 길'을 찾지 못하면 같은 피해가 되풀이될 수 있다.
그래서 중요한 게 '대응'이다. SK쉴더스는 보안관제와 사고 조사를 연결해 이런 공격에 대응하고자 하는 기업들에게 각광받고 있다. 통합 보안관제 플랫폼 '시큐디움'이 하루 170억건 규모의 기록에서 해킹 징후를 찾고, 전문 대응 조직 '탑서트(Top-CERT)'는 사고가 난 기업의 공격 경로와 피해 범위를 조사한다. 조사에서 찾아낸 흔적은 다시 관제에 반영해 비슷한 공격을 탐지하는 데 쓴다.
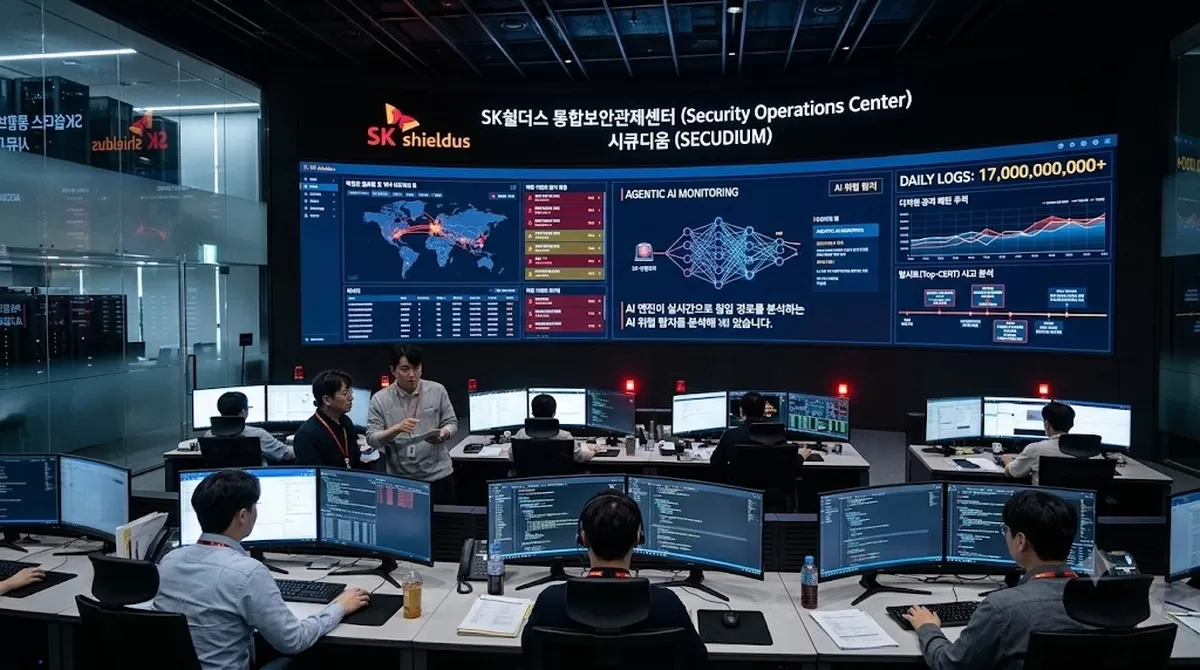 기사의 이해를 돕기 위해 AI로 생성된 이미지
6일 업계에 따르면 최근 원격관제를 맡기는 고객사 증가 등으로 시큐디움이 수집·분석하는 기록의 양도 늘어난 것으로 확인됐다. SK쉴더스는 120억원 규모의 시큐디움 2단계 고도화 작업도 계획에 따라 진행 중인 것으로 파악됐다.
직원들이 퇴근한 뒤에도 기업의 PC와 서버에는 접속과 작업 기록이 남는다. 이런 기록이 '로그'다. 지난달 공개된 하루 170억건도 위협을 찾기 위해 분석하는 기록의 규모로, 해킹 사고 발생 건수를 뜻하지 않는다.
관제는 이 기록에서 수상한 움직임을 골라내는 작업이다. 짧은 시간에 로그인이 여러 차례 실패하거나, 평소와 다른 해외 지역에서 관리자 계정으로 접속하면 경보를 내도록 설정하는 식이다. 시큐디움의 탐지 기준에는 공개된 보안 취약점과 공격 수법 등이 반영된다.
복구 뒤 또 감염...해커가 드나든 경로까지 조사
SK쉴더스의 '해킹 사고 대응' 구독 서비스에서는 위협 탐지·대응팀이 PC와 서버에 남은 흔적을 먼저 살핀다. 악성코드가 어디로 들어왔고 피해가 어디까지 번졌는지 확인해 확산을 막는다. 이후 탑서트가 사고 전반을 조사하고 재발 방지 대책을 마련한다.
지난 6월 공개된 탑서트 기술 리포트에는 복구 이후에도 랜섬웨어 감염이 되풀이된 사례가 담겼다. 실제 조사 경험을 재구성한 자료다. 탑서트는 이 사고에서 공격자의 재침입 경로를 밝혀내 추가 피해를 차단했다.
협력업체와 연결된 사고에서는 공격 과정을 거슬러 추적해 유출 자료와 침투 과정을 확인했다. 삭제된 로그를 복원해 개인정보 유출 규모를 파악한 사례도 있었다. 랜섬웨어로 암호화돼 사용할 수 없던 데이터를 복구한 경우도 리포트에 포함됐다.
탑서트는 북한발 사이버 공격에 대응한 경험도 보유하고 있다. 다만 리포트에 소개된 반복 감염·정보 유출 사례의 공격 주체는 공개되지 않았다.
현장에서 찾아낸 공격 흔적과 해커의 행동 방식은 이후 관제·분석 체계에 반영된다. 개별 사고에서 확인한 수법을 비슷한 공격이 들어왔을 때 찾아내는 데 활용하는 것이다.
 사진제공=SK쉴더스
80억원 들여 자동 대응 보강...120억원 규모 2단계 진행
SK쉴더스가 시큐디움 고도화에 책정한 총투자액은 200억원이다. 지난해 9월 공개한 계획상 투자 기간은 올해까지다.
지난해 상반기 마친 1단계에는 80억원이 들어갔다. 보안 기록을 처리하는 핵심 프로그램을 교체하고, 공격자의 접속을 차단하거나 감염된 시스템을 격리하는 조치를 자동으로 실행하도록 보강했다. 담당자에게 알림을 보내는 절차도 자동화했다.
현재 진행 중인 120억원 규모 2단계의 개발 목표는 PC와 서버, 네트워크에서 각각 수집한 기록을 AI로 함께 분석하는 것이다. 정상 사용자로 위장해 회사 내부망을 이동하는 해커의 흔적까지 조기에 찾아내겠다는 구상이다. 여러 지점에서 수집한 정보를 통합해 위협을 탐지하고 대응하는 관리형 확장 탐지·대응(MXDR) 체계로 시큐디움을 고도화하는 작업이다.
AI 학습과 검증은 외부 기관과도 추진한다. SK쉴더스는 지난달 SK텔레콤·업스테이지와 보안기업, 대학 등 11개 기관이 참여한 '독자 AI 사이버보안 협의체'에 합류했다. 참여 기관들은 악성코드 분석과 보안관제 현장 자료 등을 AI 학습에 활용하고, 각사의 보안 제품과 서비스에서 공동 실증을 추진할 계획이다.
SK쉴더스 관계자는 본지에 "최근 AI 기술 발전에 발맞춰 AI 기반 분석 및 대응 역량을 지속 강화하고 있다"며 "에이전틱 AI 보안관제센터(Agentic AI SOC) 구현을 목표로 시큐디움을 지속 고도화해 나가고 있다"고 밝혔다.